


L’IA donne aujourd’hui aux cybercriminels de nouveaux moyens pour créer de fausses identités, imiter des personnes et automatiser certaines arnaques. Un phénomène qui prend désormais une ampleur considérable.
Selon la Federal Trade Commission (FTC), les consommateurs américains ont déclaré plus de 12,5 milliards de dollars de pertes liées à la fraude en 2024, soit une hausse de 25 % sur un an. Derrière cette progression, on retrouve notamment les grands modèles de langage, les clonages vocaux et les deepfakes. L’IA générative serait désormais impliquée dans plus de 40 % des fraudes visant le secteur financier. Pour les escrocs, l’intérêt est évident : ils peuvent produire rapidement des messages crédibles et créer de faux documents. Reproduire l’apparence ou la voix d’une personne ne demande désormais plus forcément des compétences techniques avancées.
Des visioconférences entièrement fabriquées
L’un des exemples les plus frappants concerne une entreprise basée à Hong Kong. Un employé aurait été trompé lors d’une visioconférence au cours de laquelle son directeur financier et plusieurs collègues semblaient être présents. En réalité, les participants avaient été recréés à l’aide de deepfakes à partir de vidéos disponibles publiquement. L’opération aurait permis de détourner 25 millions de dollars.
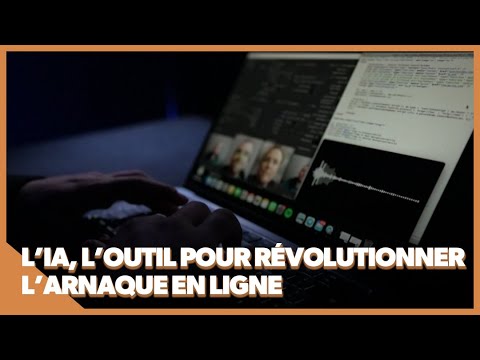
Ce type d’attaque montre surtout à quel point les repères habituels deviennent fragiles. Voir un visage familier à l’écran ou entendre la voix d’un collègue ne suffit plus forcément à confirmer son identité.
Les mots de passe restent eux aussi une cible privilégiée. Le logiciel PassGAN peut casser 51 % des mots de passe testés en moins d’une minute et 81 % en moins d’un mois. De leur côté, les campagnes de phishing profitent également de l’IA pour produire des courriels plus naturels et plus difficiles à repérer. Environ 40 % des messages de phishing envoyés aux entreprises seraient ainsi générés par une IA.
De fausses identités pour de vraies fraudes
Le problème ne se limite pas aux attaques ponctuelles. Les cybercriminels peuvent aussi construire des identités synthétiques en combinant des informations réelles avec des données totalement inventées. Aux États-Unis, cette méthode coûterait environ 6 milliards de dollars par an aux organismes de prêt.
Le secteur bancaire est lui aussi particulièrement exposé. Une tentative de fraude sur 15 impliquerait désormais un deepfake, avec une progression annoncée de 2 100 % depuis la généralisation des outils accessibles au grand public.
D’autres formes de fraude progressent également. Les attaques visant à prendre le contrôle d’un compte auraient augmenté de 76 %, tandis que les détournements de lignes téléphoniques auraient bondi de 105 %. Le phénomène ne touche pas uniquement les entreprises : 60 % des consommateurs déclarent avoir vu un deepfake entre 2023 et 2024. Près de la moitié des Américains, soit 48 %, disent par ailleurs avoir désormais du mal à reconnaître certaines arnaques.
La cybersécurité tente de suivre le rythme
Face à cette évolution, les entreprises spécialisées dans la cybersécurité renforcent leurs outils. Surfshark a notamment lancé en mai son Antiscam Hub, une plateforme qui réunit plusieurs fonctions, dont le masquage d’identité, les numéros virtuels et la surveillance du dark web. L’entreprise affirme avoir bloqué près de 1,2 million de nouveaux sites de phishing et de malwares au cours du dernier mois.
La course entre fraudeurs et défenseurs prend donc une nouvelle dimension. À mesure que les outils d’IA deviennent plus accessibles, les protections doivent elles aussi évoluer. Chiffrement post-quantique, identités alternatives et systèmes capables de détecter les manipulations pourraient ainsi prendre une place croissante dans la protection des particuliers comme des organisations.
Le problème n’est plus seulement de savoir si une identité peut être volée. Il faut désormais pouvoir déterminer si la personne, la voix ou l’image que l’on a devant soi est bien réelle.
- Partager l'article :
Restez à la pointe de l'information avec
INTELLIGENCE-ARTIFICIELLE.COM !


