


Selon Google, des attaquants ont automatisé entièrement la découverte et l’exploitation de vulnérabilités grâce à l’IA, une première observée. Un framework baptisé exploit_agent aurait déjà ciblé des sites français dans les médias, le divertissement et l’éducation.
L’agent peut en effet enchaîner seule plusieurs étapes d’une attaque, de l’étude d’un correctif jusqu’au lancement de l’exploit. Le Google Threat Intelligence Group (GTIG) décrit d’ailleurs cette évolution comme un « tournant décisif ».
Et la menace change surtout de vitesse. L’attaquant peut ainsi lancer davantage d’opérations en parallèle, avec beaucoup moins d’intervention humaine.
exploit_agent automatise toute la chaîne d’attaque
Google a identifié un serveur exposé qui exécutait le framework exploit_agent. Le système se connecte à plusieurs modèles de langage, puis leur confie différentes étapes d’une opération offensive. Il compare d’abord le code d’un logiciel avant et après l’installation d’un correctif.

C’est surtout cette comparaison qui lui permet de repérer les modifications introduites par l’éditeur et d’en déduire la vulnérabilité corrigée. L’agent développe ensuite un exploit capable de cibler les systèmes qui n’ont pas encore installé la mise à jour. Enfin, il exécute lui-même l’attaque.
Cette méthode exploite une faiblesse connue : les correctifs révèlent parfois indirectement la nature d’une faille. Des chercheurs utilisent déjà cette technique, mais exploit_agent automatise l’ensemble du processus. L’IA accélère donc une course contre la montre. Dès qu’un éditeur publie un correctif, les administrateurs doivent mettre à jour leurs systèmes avant qu’un attaquant ne le transforme en exploit fonctionnel.
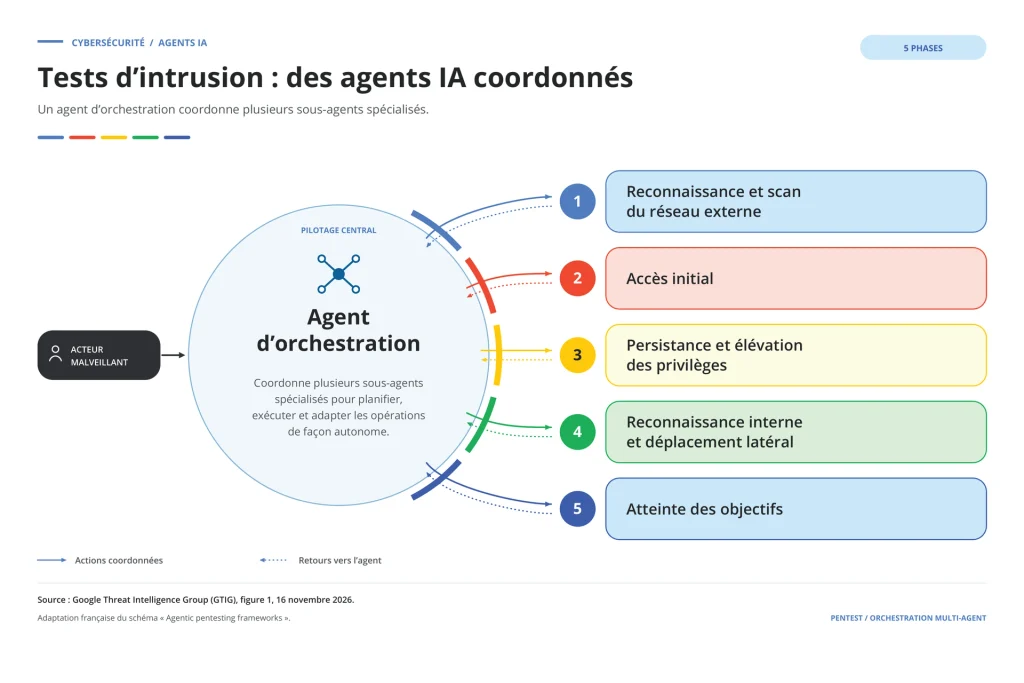
Google classe cette menace au niveau 5
Google classe l’activité observée au niveau 5 de son échelle de maturité des menaces IA. À ce stade, les outils d’IA exécutent plusieurs phases d’une attaque avec une intervention humaine minimale. L’opérateur choisit encore les objectifs, configure l’environnement et supervise probablement les résultats, mais l’agent accomplit seul une grande partie du travail technique.
Le GTIG estime que des attaques plus puissantes apparaîtront rapidement. Les futurs systèmes pourraient mieux contourner les protections, sélectionner leurs cibles et adapter leurs méthodes aux défenses rencontrées.
Par contre, cette progression ne signifie pas que l’IA agit déjà sans aucun humain. L’opérateur reste à l’origine de la campagne et fournit les outils, les modèles et les objectifs. Le changement concerne surtout l’échelle : un seul attaquant peut déléguer à des agents le travail que plusieurs spécialistes réalisaient auparavant.
New GTIG AI Threat Tracker: As 2027 nears, human latency is leaving the attack chain—from autonomous patch-to-exploit pipelines to hijacked cloud quotas & backdoored configs. 📄 Full report: https://t.co/lNcURijizF ▶️ 2027 insights: https://t.co/fBbsskkBuG https://t.co/uuiJN76nZd
— Google Cloud Security (@GoogleCloudSec) November 16, 2026
Des sites français figurent parmi les premières cibles
Les données présentes sur le serveur montrent que l’opérateur a ciblé plusieurs sites web français. Les victimes potentielles appartiennent aux secteurs des médias, du divertissement et de l’éducation. À titre d’information, Google ne précise ni leur identité ni le nombre exact d’organisations concernées.
Des commentaires en russe dans les fichiers de configuration suggèrent que l’opérateur parle russe. Cet indice ne prouve toutefois ni sa nationalité ni son appartenance à un groupe précis, car les attaquants peuvent utiliser une autre langue pour brouiller les pistes. Le GTIG ne fournit donc aucune attribution formelle dans les informations disponibles.
La présence de cibles françaises montre néanmoins que la menace ne reste pas confinée à des tests théoriques. Des opérateurs utilisent déjà ces agents contre des services accessibles sur Internet.
Google found exploit_agent on an attacker server: an AI framework that compares patches, drafts exploits and runs them without human intervention. Stolen victim data was also present. Patch-to-exploit automation is operational, not just a lab demo. https://t.co/eX4gFkAfMF https://t.co/ykxU3qrER8
— Dark Web Intelligence (@DailyDarkWeb) November 16, 2026
La vitesse expose encore les attaquants
Toujours selon Google, les attaques automatisées privilégient aujourd’hui la rapidité plutôt que la discrétion. Le système multiplie les requêtes, les tests et les tentatives d’exploitation. Cette activité laisse davantage de traces dans les journaux, les outils de surveillance et les systèmes de détection. Les équipes de sécurité peuvent donc encore repérer certains comportements inhabituels plus facilement qu’une attaque humaine menée avec patience.
Le problème, c’est que cet avantage pourrait disparaître. Les agents apprendront probablement à ralentir leurs actions, varier leurs infrastructures et mieux imiter un trafic légitime. Les organisations doivent donc réduire le délai entre la publication d’un correctif et son installation. Les protections classiques restent utiles, mais elles affrontent désormais des attaquants capables d’analyser et d’exploiter une faille à la vitesse machine.
Google ne décrit donc pas une cyberattaque indépendante de l’humain. Il montre l’arrivée d’une automatisation assez avancée pour changer l’économie du piratage : moins de temps, moins d’expertise mobilisée et davantage de cibles attaquées simultanément. Face à exploit_agent, la réponse la plus directe reste d’installer les correctifs sans attendre.
- Partager l'article :
Restez à la pointe de l'information avec
INTELLIGENCE-ARTIFICIELLE.COM !


